30 秒看結論
- 申請 Gemini API Key 不必先綁信用卡;有公司管理的 Google 帳號,就能先建立金鑰並完成測試
- 金鑰建好不等於能用,要發一次測試請求、拿到成功回應才算數
- AI Studio 新建的金鑰預設是 Auth key;公司若還在使用 Standard key,需另外安排遷移
- 測試失敗先看錯誤碼:401 是驗證問題、403 是權限問題、429 則要分辨短時間流量與配額
- 交給團隊前,至少要做到一個系統一把、測試與正式環境分開、金鑰不進程式碼;系統與人一多,就該評估改走 Agent Platform,這條路可透過勤英科技導入
申請前要先準備什麼
開始前只要先準備一個公司管理得到的 Google 帳號。公司有 Google Workspace,或同事平常在用 Gemini 網頁版,都不代表 API 已經開通;這三者是不同的服務。
另外先確認三件事:
- 不要用私人帳號建立正式金鑰。 否則人員離職或更換工作時,專案權限與金鑰會一起卡在個人帳號底下。
- 現在不用準備信用卡。 建立 Key 與完成第一次測試不必先綁卡;是否升級付費,等確認用途與流量後再決定。
- 先指定一位管理者。 至少要知道誰負責建立、誰看用量、發現異常時由誰停用或更換金鑰。
Gemini API Key 怎麼申請?5 步完成建立與測試
每個 Step 只做一件事,照著畫面走。走完第 5 步、看到成功回應,這把 Key 才算真的可以用。
Step 1:登入 Google AI Studio。
用公司管理的 Google 帳號登入 Google AI Studio。
Step 2:選定這把 Key 要放在哪個 Cloud 專案。
從「Dashboard」→「Projects」選取公司要用的專案,清單裡沒有就按「Import projects」匯入或「Create a new project」建立新專案。Key、用量與配額都歸屬這個專案,一開始選對就不用事後搬家。
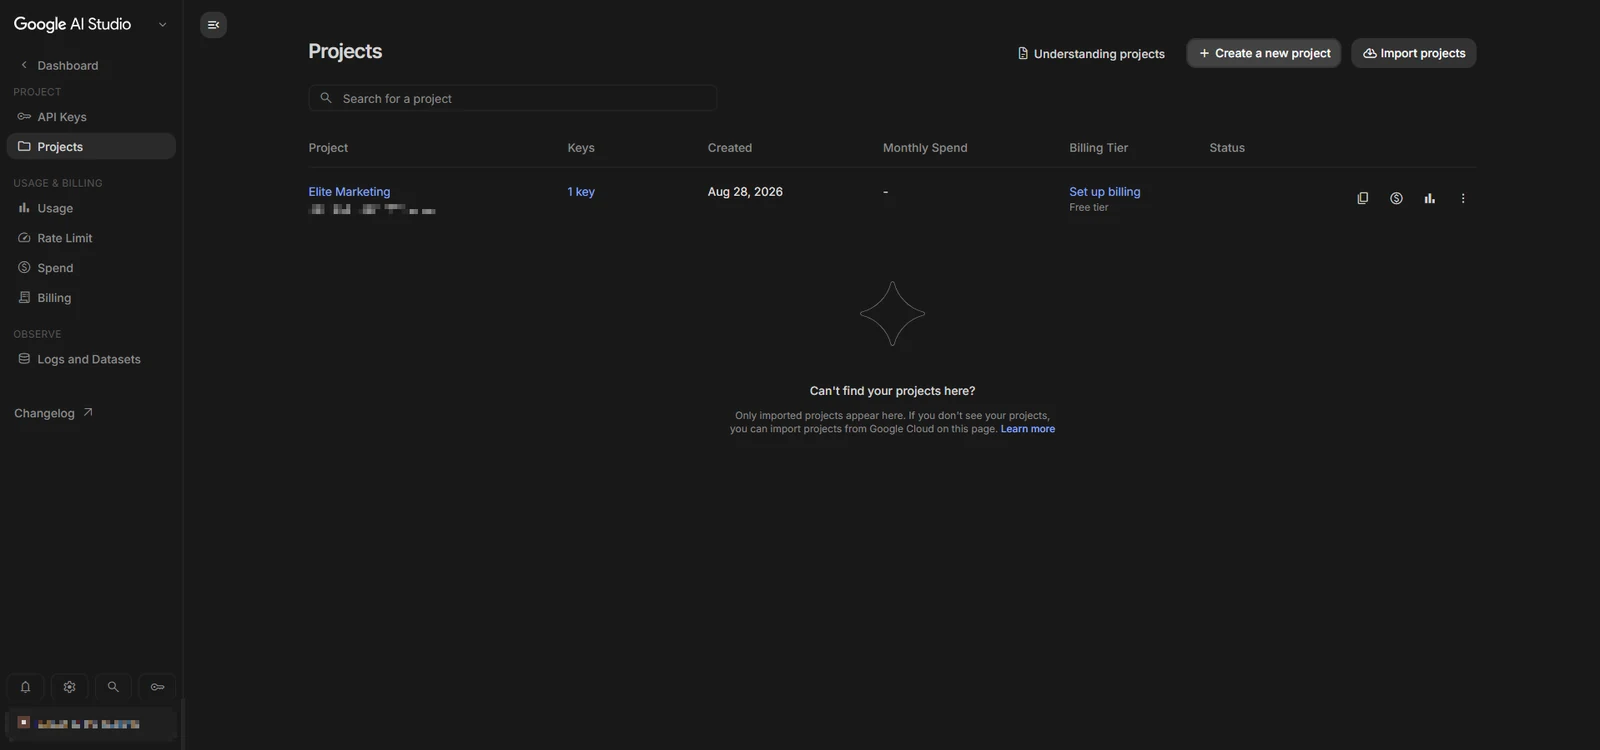
Step 3:到「API Keys」建立金鑰。
「Dashboard」→「API Keys」→「Create API key」,選擇想要的專案。AI Studio 現在建立的新 Key 預設就是 Auth key,只限 Gemini API 使用。

Step 4:複製之後立刻存到安全的地方。
放進密碼管理工具,不要貼進聊天訊息、Email 或程式碼。
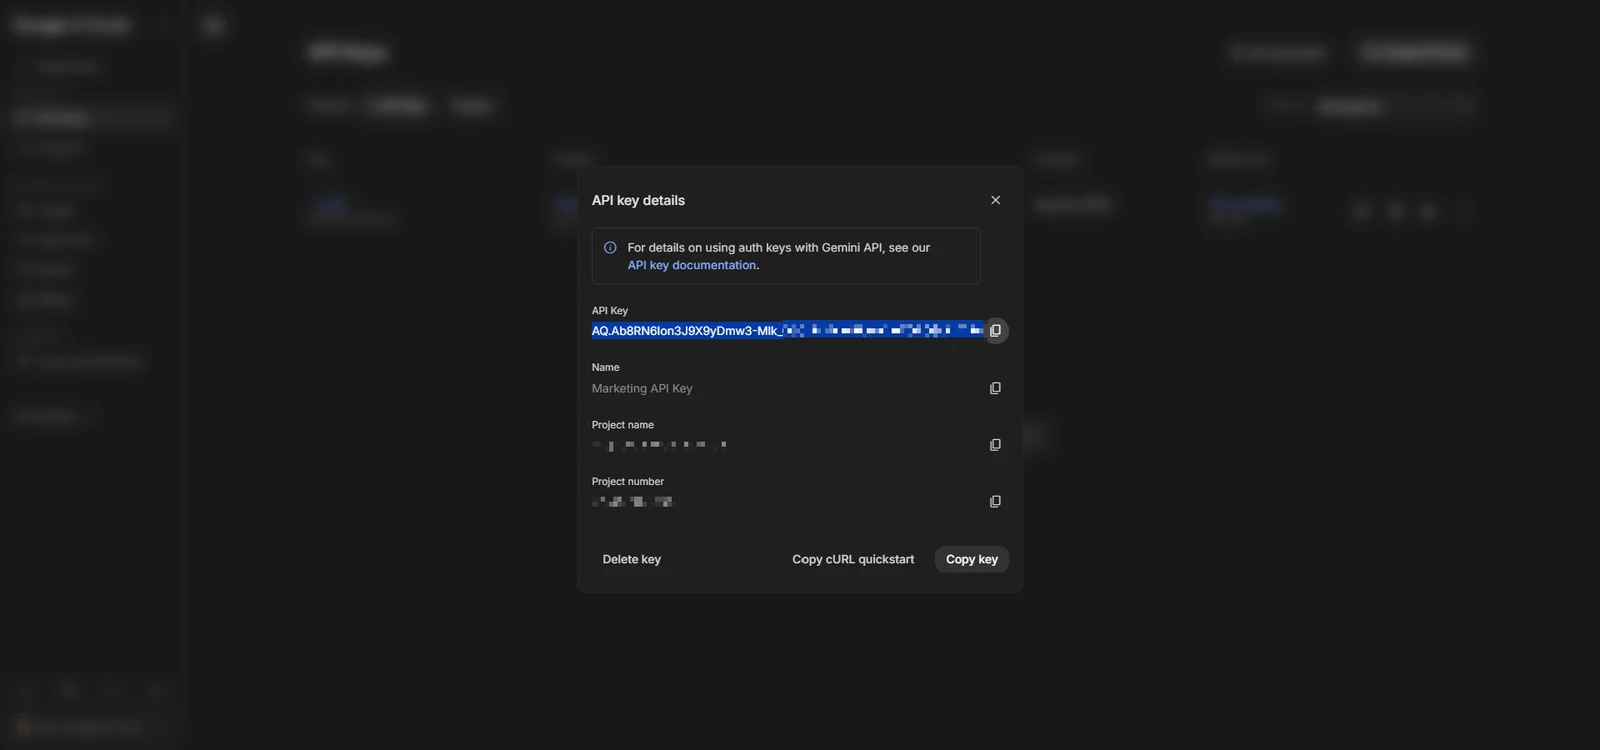
Step 5:用這把 Key 發一次測試請求。
要確定送出的就是剛建立的這一把:把它填進一段最簡單的程式或 cURL 指令再送出,不要用 AI Studio 介面預設帶入的金鑰。看到成功回應,申請就完成了;如果失敗,往下一節依錯誤碼排查。
公司若已有 Standard key,要另外安排遷移
上面 5 步適用於新申請。公司若已有正在運作的 Gemini Key,請另外確認 Key Type:Google 已公告 2026 年 9 月起停止接受 Standard key 的請求,並要求在此之前完成遷移。目前沒有設定限制的 Standard key 已經被拒絕;有設定限制的舊 Key 還能運作,但期限是 2026 年 9 月,應該立刻改成 Auth key。
兩者的差別在身分:Standard key 只認專案、不認呼叫的人;Auth key 綁定一個服務帳戶(給程式用的帳號,不是給人登入的),權限可以管得更細。
遷移時照這個順序做:盤點仍在使用的 Standard key → 建立新的 Auth key → 把系統切到新 Key 並完成測試 → 最後撤銷舊 Key。即使目前的請求仍然成功,也不代表 Standard key 會繼續受支援。
第一次呼叫失敗怎麼查:400、401、403、429
先看回應中的 HTTP 狀態碼與錯誤名稱,再決定要改什麼。看到錯誤就一直重送,通常不會解決問題。

| 錯誤 | 常見原因 | 怎麼處理 |
|---|---|---|
| 400 invalid_request | 請求格式或參數有誤 | 對照 API 文件檢查 JSON、模型名稱與參數 |
| 400 failed_precondition | 帳號或專案的前置條件未滿足 | 檢查專案、地區與計費設定是否符合這次請求 |
| 401 authentication | API Key 沒有送出、無效或已失效 | 確認 Key 有正確送出,並檢查是否複製完整 |
| 403 permission_denied | Key 沒有存取目標資源的權限 | 檢查 Auth key 綁定的服務帳戶、專案權限與來源限制 |
| 429 rate_limit_exceeded/too_many_requests | 短時間內的請求數或 token 量過高 | 等候後再送、逐步拉長間隔,並降低同時送出的請求數 |
| 429 quota_exceeded | 當日配額已經用完 | 等配額重置,或申請提高配額 |
401 與 403 查的方向不同
401 先查 Key 是否正確送出:程式有沒有真的讀到那把 Key、複製時有沒有少字、Key 是否仍有效。
403 代表請求已經帶了 Key,但沒有足夠權限;這時才去查那把 Key 綁的服務帳戶有沒有權限、專案設定對不對,還有來源限制(限定哪些 IP 或網站能用這把 Key)有沒有把你的伺服器擋在外面。
429 有兩種成因,解法相反
rate_limit_exceeded 與 too_many_requests 是短時間流量過高,可以等待後重送並降低並行請求;quota_exceeded 則是當日配額已用完,反覆重試不會提早恢復。正式上線前,最好把「流量過密」與「配額用完」分成兩種告警。
申請完成後,怎麼交給團隊才不會失控
金鑰一旦外流,別人就可能拿它消耗你的配額;專案若已啟用付費,費用也可能算到公司在 Google Cloud 的付款帳戶。
Truffle Security 在 2026 年 2 月公布的研究中,從公開網頁存檔掃出 2,863 把仍然有效的 Google API 金鑰,其中包括嵌在網站前端、原本供 Google Maps 等服務使用的 Key。這些 Key 原本都沒有被限制在原用途上,專案一旦啟用 Gemini API,它們就可能被拿去呼叫 Gemini。
交給團隊前的五件事
至少做好下面五件事:
- 一個系統一把 Key。 測試與正式環境也分開,名稱要能看出用途。出事時才能只撤銷受影響的那一把。
- 檢查使用限制。 Auth key 預設限於 Gemini API;若系統有固定 IP、網站或應用程式來源,再到 Google Cloud Console 補上對應限制。
- 不要放在前端或 Git。 正式環境要放進專門保管金鑰的服務(例如 Google Cloud 的 Secret Manager),並限制只有需要的程式與人員讀得到。
- 指定持有人並設帳單警示。 誰負責看用量、收到異常通知後誰能停用或換 Key,都要事先寫清楚。
- 更換時先新後舊。 先建立新 Key、切換系統並測試成功,再撤銷舊 Key,才能避免服務中斷。
懷疑外洩時先做什麼
如果已經確認 Key 被濫用,應立刻停用,先止血;如果只是懷疑外流、服務又不能中斷,就先切到新 Key,確認成功後馬上撤銷舊的。接著再查用量與帳單,確認是否有不認識的呼叫。
Google 也會偵測 Auth key 是否外洩,並停止已被判定外洩的 Key。這只能當額外防線,不能取代公司的金鑰管理;收到通知時,仍要更換 Key 並回查用量。
API key 只能辨識金鑰,無法區分實際使用者。當系統與經手人員增加到難以逐把管理時,就應評估改用 Gemini Enterprise Agent Platform(前身 Vertex AI),透過公司帳號、IAM 角色與服務帳戶管理權限。
企業決定改用 Agent Platform 後,勤英科技可以承接以下切換工作:
- 專案與帳務:以 Google Cloud Premier Partner 身分建立專案與帳務結構,發票由勤英開立、台幣月結。
- 權限:以 IAM 角色與服務帳戶取代共用金鑰,依人員與系統的職責設定、調整及撤銷權限。
- 切換:若既有系統只使用基本生成功能,程式端通常以調整連線與認證設定為主;完成模型、地區與功能驗證後,再撤銷舊金鑰。
什麼情況值得換,見〈Gemini API 和 Agent Platform(原 Vertex AI)差在哪?怎麼選?〉;服務內容詳見 Google Cloud AI 平台導入服務。
常見問題
新帳號有免費額度嗎?
有,不必先綁信用卡。有免費層的模型各有速率與每日上限,不是一筆用完就沒有的額度,數字以 AI Studio 當下顯示為準。有免費額度不等於能拿它上線,哪些模型有免費層與上線判準,見〈免費的 Gemini API 可以直接上線嗎?〉。
一個帳號可以開幾把 API Key?
金鑰本身的數量通常不是瓶頸,實際上限以主控台顯示的為準。比較容易先碰到的是專案數量:Google AI Studio 的專案頁一次最多建立 10 個專案。如果公司打算把不同用途拆在不同專案底下,這個數字要先算進去。
Gemini API Key 多久應該更換一次?
Google 沒有要求所有公司照同一個固定天數更換。實務上可依公司的資安政策排定週期;只要發生疑似外流、人員或供應商離開、權限範圍改變,就不要等到例行日期,應立即換 Key。重點是更換流程要先演練過,而不是只訂一個天數。
API Key 外洩了怎麼辦?
停用或換 Key 的順序,正文〈申請完成後,怎麼交給團隊才不會失控〉已經寫了;外洩後還要做兩件事。一是到用量頁面查外洩後那段時間有沒有異常呼叫,特別是你們沒在跑的時段或模型。
二是回頭找它怎麼流出去的,多數是被提交進了程式庫,要連修改紀錄裡的殘留一起清掉,只刪最新一版沒有用。
Gemini API 已經自己申請、也在用了,還能改成透過代理商付款嗎?
Developer API 的付款是在自己的 Google Cloud 帳務帳戶綁卡、直接付給 Google;透過台灣代理商採購、台幣月結、由代理商開立統一發票,是 Agent Platform 這條路才有的方式。
若要改由代理商採購與月結,需將工作負載移至 Agent Platform。若既有程式只使用基本生成功能,程式端通常以調整連線與認證設定為主;模型、地區與特殊功能仍須逐項驗證,相關切換工作可由勤英科技承接。
結論
申請 Gemini API Key 的主線很簡單:登入 AI Studio、選專案、取得 Key、妥善保存,再送出一次測試請求。看到 HTTP 200,才算真的完成。公司若還在使用 Standard key,那是另一件要排的事,不會因為新申請完成就一起解決。
企業若還需要雲端採購、在地發票或多模型閘道,可參考〈Gemini API 企業怎麼用?4 種導入方式與選型指南〉。需要台幣月結、統一發票與逐人權限管理時,可由勤英科技協助導入 Agent Platform。